透過去識別化處理核保資料中的個人資訊,強化隱私保護與資訊安全。
AI-Underwrite 專為人壽及健康保險公司設計,滿足保險公司對資訊安全、個人隱私保護及核保作業環境管理控制的高度要求。
Sm8rtHealth 深知,保護敏感資訊是提供值得信賴的核保科技解決方案的核心基礎。
獨立安全測試,持續審查與改善
Sm8rtHealth 委託獨立資訊安全專家進行評估,持續強化公司的資訊安全措施與管理機制。
我們的資訊安全管理計畫涵蓋獨立滲透測試(Penetration Testing)、弱點管理(Vulnerability Management)、持續性安全審查,以及外部網路安全專家的專業支援。
我們深知,資訊安全是一項持續性的責任。隨著科技發展及網路安全威脅不斷演變,必須定期進行安全評估,並持續改善相關防護措施。
在適當的保密協議安排下,我們可於潛在保險公司客戶進行盡職調查(Due Diligence)時,提供相關資訊安全文件及安全保證資料,以供審查。
從獨立資訊安全測試、彈性系統部署方案,到資料最小化原則,Sm8rtHealth 始終將敏感資訊保護視為提供安全、可靠且值得信賴的核保科技服務之重要基礎。
以隱私保護為設計核心,預設採行資料最小化原則
AI-Underwrite 的設計旨在將核保風險評估所需的個人資訊降至最低,以強化資料隱私保護。
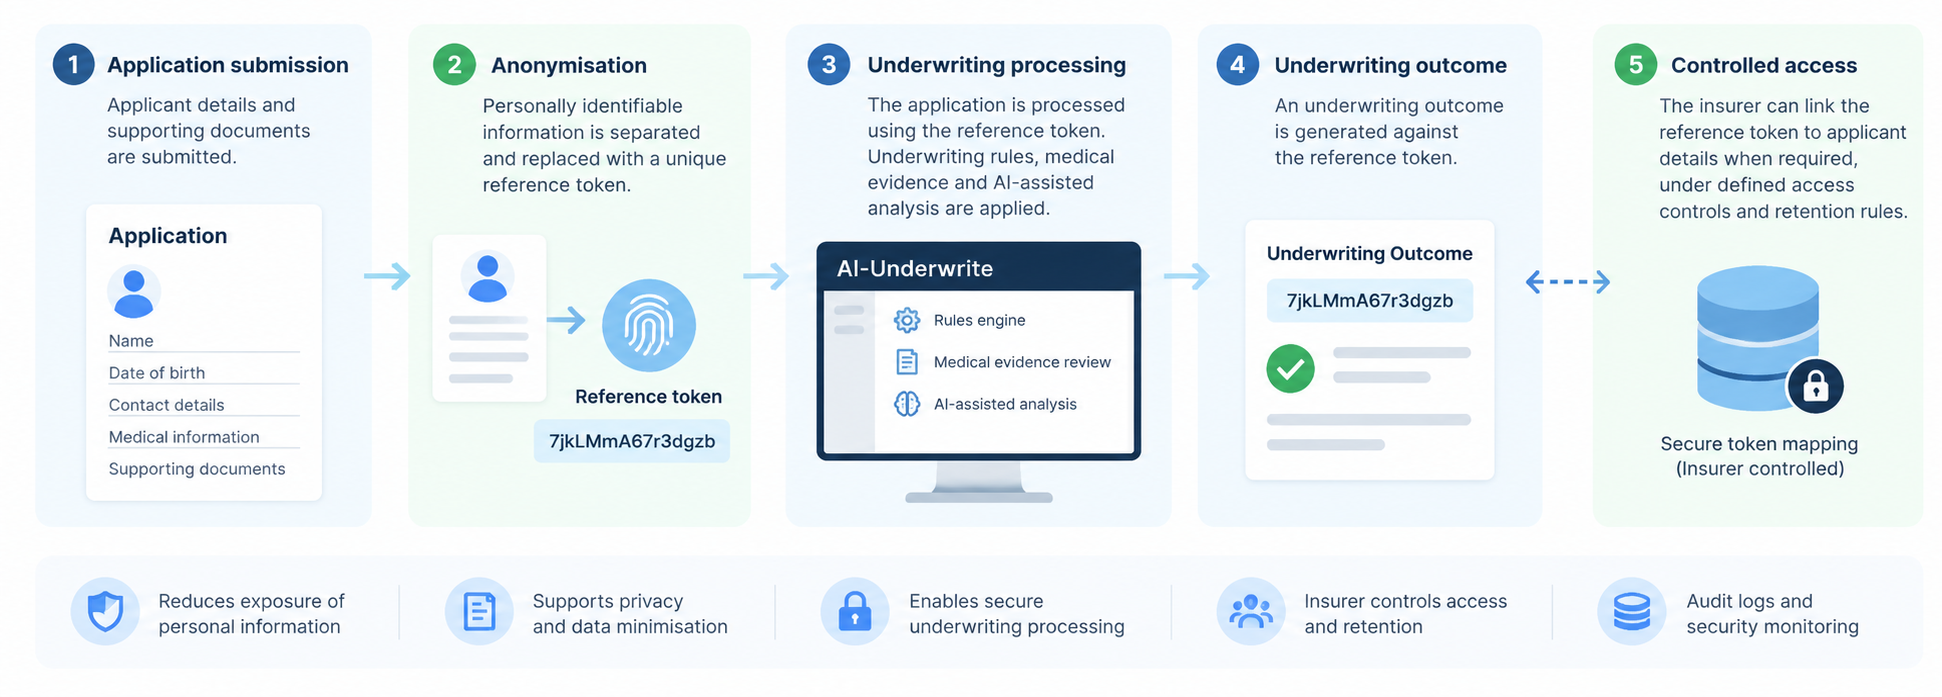
平台支援匿名化投保申請處理機制,透過系統自動產生的參照識別碼(Reference Tokens),將核保資訊與特定案件建立關聯,而無需直接使用可識別申請人身分的個人資料。
此機制讓保險公司在運用核保規則及 AI 輔助決策功能的同時,減少個人資訊不必要的揭露與接觸風險。
當投保申請處理確實需要使用個人資訊時,可依據既定的存取控制機制及雙方約定的作業要求,管理相關資料的存取權限與保存期限。
以識別碼為基礎的核保機制,如何保護個人資訊
單一平台,兩種部署模式
我們的資訊安全及系統部署架構,專為保險公司的實際營運環境而設計,支援供應商管理的雲端託管服務,以及已成功實際導入的客戶自行託管部署模式。
AI-Underwrite 可部署於由 Sm8rtHealth 管理的雲端環境,並依據雙方約定的服務條款,提供雲端託管、應用程式管理、資訊安全監控及營運技術支援等服務。
對於需要直接掌控系統託管環境的保險公司,AI-Underwrite 可採用容器化應用程式(Containerised Application)的形式,部署於保險公司自有的資訊基礎設施中。 此部署模式已成功於現有銀行保險(Bancassurance)客戶的環境中完成測試及實際導入,證明 AI-Underwrite 平台能夠在客戶自行管理的系統環境中穩定運作。 透過此部署方式,保險公司可保有對自身資訊基礎設施、網路安全及系統託管安排的管理與控制權,同時充分運用 AI-Underwrite 的自動化核保及 AI 輔助核保功能。